
Hai messo insieme un piccolo servizio che legge i curriculum in arrivo e li ordina per pertinenza rispetto a un annuncio. Funziona, i clienti lo usano, e poi qualcuno ti chiede: «Ma con l’AI Act sei in regola?». La risposta onesta, per la maggior parte di chi sviluppa, è che non lo sa, e non perché il regolamento sia oscuro: se ne parla quasi sempre agli estremi, o «vietano tutto» o «tanto non cambia niente». Nessuna delle due è vera.
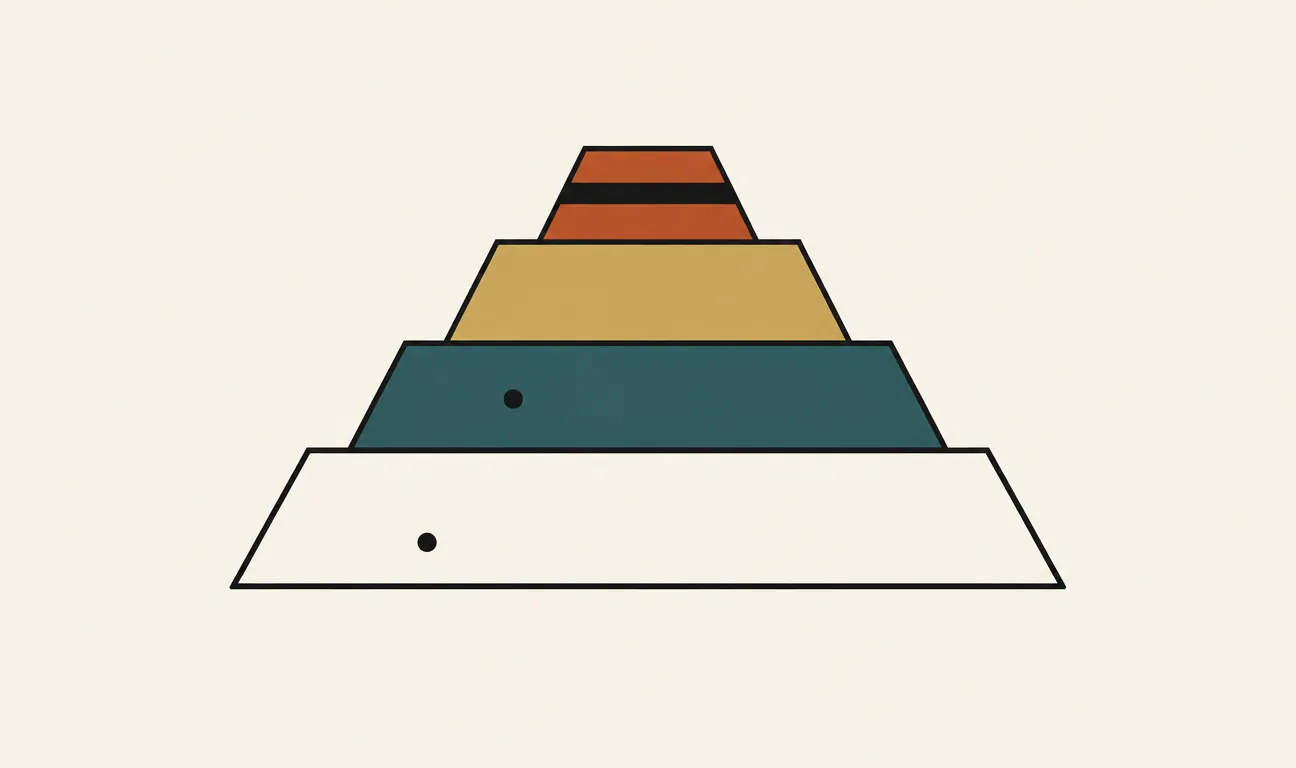
Il Regolamento europeo sull’intelligenza artificiale (l’AI Act, in vigore dall’agosto 2024) non regola «l’AI» come categoria. Regola gli usi, ordinandoli in base al rischio che pongono per le persone. È una piramide: pochissimi usi in cima, proibiti; un gruppo ristretto e ben definito subito sotto, ad alto rischio e pieno di obblighi; e sotto ancora la stragrande maggioranza di ciò che costruiamo ogni giorno, con obblighi leggeri o nulli. Capire in quale fascia cade il tuo sistema è il 90% del lavoro.
La piramide, in breve
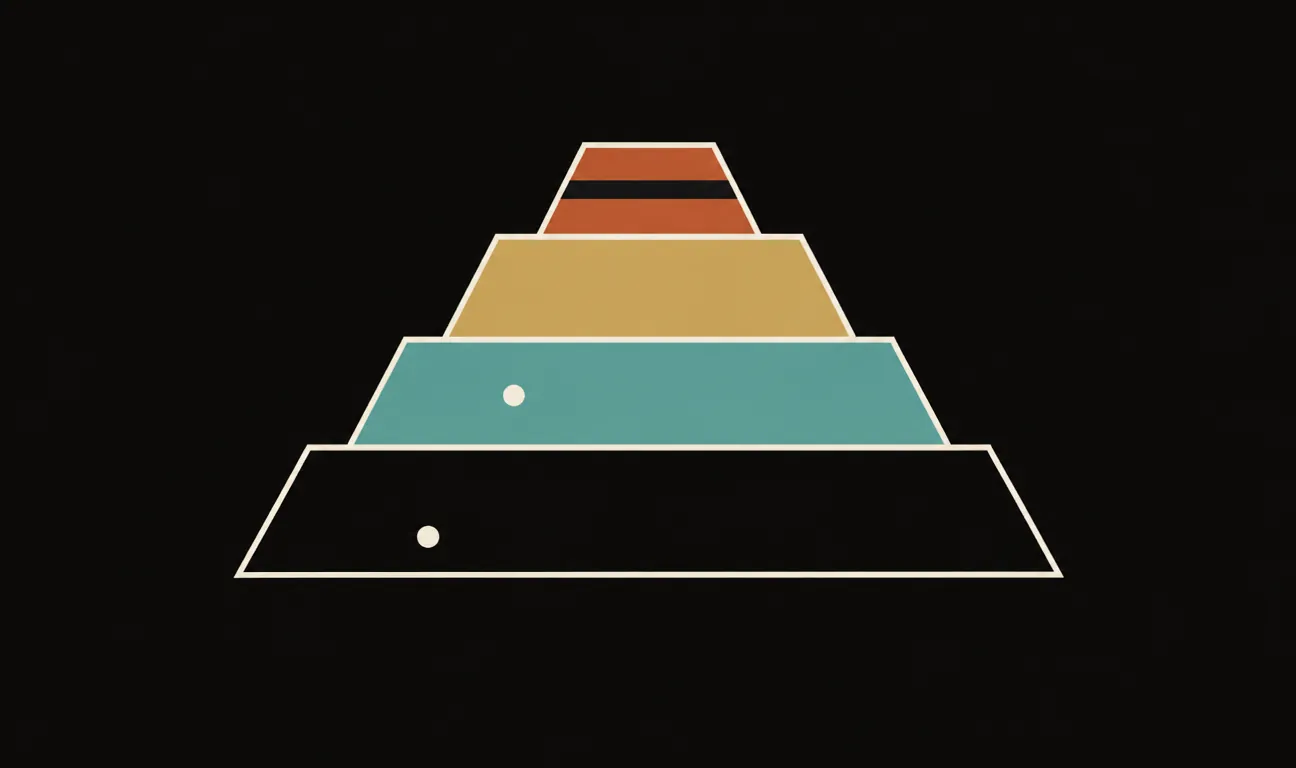
Le fasce sono quattro, dall’alto verso il basso: rischio inaccettabile (pratiche vietate), alto rischio (permesse ma con obblighi stringenti), rischio limitato (solo obblighi di trasparenza) e rischio minimo (nessun obbligo specifico). La forma a piramide non è decorativa: dice una cosa precisa, cioè che gli obblighi pesanti riguardano una minoranza di casi, mentre la base larga (filtri antispam, sistemi di raccomandazione, assistenti alla scrittura, la maggior parte dei prodotti) vive quasi indisturbata.
Più si sale nella piramide, più si stringono gli obblighi. La base larga, dove vive quasi tutto ciò che si sviluppa, resta sostanzialmente libera.
La cima: cosa non puoi proprio fare
In cima ci sono gli usi vietati, in vigore già dal febbraio 2025. Sono pochi e mirati: attribuire un «punteggio sociale» ai cittadini, usare tecniche manipolatorie o subliminali per distorcere il comportamento, sfruttare vulnerabilità di età o disabilità, dedurre le emozioni delle persone sul posto di lavoro o a scuola, raccogliere volti da internet in modo indiscriminato per costruire banche dati di riconoscimento facciale. Dal 2 dicembre 2026 se ne aggiungono due, introdotti dall’Omnibus digitale: i sistemi che generano immagini, video o audio intimi o sessuali realistici di una persona riconoscibile senza il suo consenso (le app che «spogliano» le foto) e quelli che generano materiale pedopornografico. Se questo è il tuo modello di business, il problema non è la burocrazia: è che l’Europa ha deciso che quel prodotto non deve esistere. Per il 99% di chi sviluppa, questa fascia è semplicemente irrilevante.
Il piano che conta: l’alto rischio
La fascia dove si gioca la partita seria è l’alto rischio. Non dipende da quanto è sofisticato il modello, ma da dove lo usi. L’AI Act elenca aree sensibili: selezione del personale, accesso al credito e alle assicurazioni, istruzione e valutazione degli studenti, servizi pubblici essenziali, gestione delle infrastrutture critiche, giustizia, migrazione e controllo delle frontiere. Il classificatore di curriculum dell’esempio iniziale cade proprio qui, perché incide sull’accesso al lavoro delle persone.
Cadere in alto rischio non vuol dire «vietato», vuol dire «documentato e sorvegliato». Gli obblighi assomigliano a quelli di un dispositivo medico o di un macchinario industriale: un sistema di gestione del rischio, dati di addestramento tracciati e di qualità, documentazione tecnica completa, registrazione automatica dei log, una supervisione umana reale (non un pulsante finto), garanzie di accuratezza e robustezza, una valutazione di conformità e la marcatura CE. L’analogia più onesta è l’omologazione di un’automobile: nessuno ti proibisce di venderla, ma prima devi dimostrare che i freni funzionano. Questi obblighi si applicano dal 2 dicembre 2027 per i sistemi delle aree sensibili (allegato III) e dal 2 agosto 2028 per quelli che fanno da componente di sicurezza di prodotti già regolati, come i dispositivi medici (allegato I). Il testo del 2024 diceva agosto 2026 e agosto 2027: le date le ha spostate l’Omnibus digitale, il regolamento UE 2026/1744.
La domanda giusta non è «uso l’AI?», ma «il mio sistema decide qualcosa che può cambiare la vita di una persona?». È quella la linea che separa le due metà della piramide.
Dove probabilmente sei tu: trasparenza e nulla
Sotto l’alto rischio c’è la fascia in cui vive la maggior parte dei prodotti reali. Qui l’unico obbligo è di trasparenza, ed è di buon senso: chi fornisce un chatbot deve far sapere a chi ci parla che è un’AI e non una persona; chi fornisce un generatore di testi, immagini, audio o video deve marcarne gli output in un formato leggibile dalle macchine; chi pubblica un deepfake deve dichiararlo. Valgono dal 2 agosto 2026, e i generatori già sul mercato prima di quella data hanno tempo fino al 2 dicembre 2026 per la marcatura. Sotto ancora, il rischio minimo: filtri antispam, suggerimenti di prodotti, correttori di testo, la stragrande maggioranza degli usi quotidiani. Nessun obbligo specifico. C’è un’unica accortezza trasversale, l'»alfabetizzazione»: chi fornisce e chi usa sistemi di AI deve sostenere le competenze delle persone che li usano per suo conto. Dopo l’Omnibus il testo precisa che non serve garantire un livello preciso, e un corso prescritto non c’è.
Il caso italiano e i modelli generalisti
Due precisazioni per chi sviluppa in Italia. La prima riguarda i modelli generalisti (i cosiddetti GPAI, come i grandi modelli linguistici): hanno un binario di obblighi a sé (documentazione tecnica, rispetto del diritto d’autore, sintesi dei dati di addestramento), in vigore da agosto 2025, con requisiti aggiuntivi per i modelli che pongono un rischio «sistemico». Li controlla la Commissione europea, che ha i poteri per farlo dal 2 agosto 2026. Se costruisci sopra un modello di terzi, buona parte di questi oneri resta sulle spalle di chi il modello lo produce, non di chi lo integra; ma la responsabilità dell’uso resta tua.
La seconda: l’Italia ha una propria legge sull’intelligenza artificiale, la 132 del 2025, in vigore dal 10 ottobre 2025, che si incastra sopra al regolamento europeo senza sostituirlo. Definisce principi e ambiti sensibili (sanità, lavoro, professioni, pubblica amministrazione, giustizia) e designa le autorità nazionali: l’Agenzia per la Cybersicurezza Nazionale vigila sul mercato, l’AgID controlla gli organismi che certificano alcuni sistemi ad alto rischio. Nel 2026 sono arrivati i due decreti che adeguano le norme italiane all’AI Act: il decreto 160, in vigore dal 30 settembre, introduce un reato per chi omette le misure di sicurezza di un sistema ad alto rischio o lo altera, e rende più semplici le cause per danni; il decreto 179, in vigore dal 23 ottobre, dà alle autorità i poteri di controllo e fissa le multe. Per uno sviluppatore significa una cosa concreta: le regole europee restano il riferimento, ma l’interlocutore, le multe e alcuni obblighi in più, come quelli sul lavoro, sono italiani. Vale la pena tenerne conto per capire a chi ci si rivolge in caso di dubbi o controlli.
Cosa fare lunedì mattina
La conformità comincia con una singola domanda, non con un avvocato: dove cade il mio sistema nella piramide? Nella pratica sono tre passaggi. Primo, scrivi in una riga cosa fa il tuo sistema e su chi ha effetto: la risposta ti dice quasi da sola la fascia. Secondo, se sei nella base (trasparenza o minimo), sistema le etichette e la comunicazione all’utente: è poco lavoro e vale la pena farlo bene. Terzo, se sospetti di essere in alto rischio, non aspettare: la documentazione, i log e la supervisione umana vanno progettati dentro il prodotto, non aggiunti dopo con il nastro adesivo.
Le sanzioni esistono e non sono simboliche (per le violazioni più gravi si arriva a 35 milioni di euro o al 7 per cento del fatturato mondiale), ma non sono il motivo migliore per prendere sul serio l’AI Act. Il motivo migliore è che la piramide del rischio è, di fatto, una buona lista di controllo etica: costringe a chiederti se il tuo sistema decide qualcosa di importante per qualcuno, e in quel caso a renderlo trasparente, verificabile e con un umano che può dire l’ultima parola. Sono cose che, AI Act o no, un prodotto serio dovrebbe già fare.
Aggiornata il 25 ottobre 2026 con le date dell’Omnibus digitale e i decreti italiani 160 e 179. Tutte le scadenze, quelle passate e quelle in arrivo, sono nella pagina sull’AI Act.
I commenti sono riservati agli iscritti.
Accedi per commentare